
นโยบายรักษาความปลอดภัย ด้านเทคโนโลยีสารสนเทศ
คณะเทคโนโลยีการเกษตร
แนวทางการใช้งานข้อมูล ระบบสารสนเทศ เครือข่าย อุปกรณ์ คลาวด์ และเทคโนโลยีปัญญาประดิษฐ์ อย่างมั่นคงปลอดภัย โดยสอดคล้องกับแนวนโยบายของมหาวิทยาลัย ระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ และกรอบมาตรฐานที่เกี่ยวข้อง
Secure by Design. Responsible by Practice.
ความมั่นคงปลอดภัยไม่ได้เป็นหน้าที่ของผู้ดูแลระบบเพียงฝ่ายเดียว แต่เป็นความรับผิดชอบร่วมของผู้บริหาร บุคลากร ผู้ใช้งาน และผู้เกี่ยวข้องทุกคน
เข้าถึงข้อมูลเฉพาะผู้ที่มีสิทธิ
รักษาความถูกต้องครบถ้วนของข้อมูลและระบบ
ระบบและข้อมูลสำคัญพร้อมใช้เมื่อจำเป็น
Faculty IT Security Policy Statement
คณะเทคโนโลยีการเกษตร มุ่งคุ้มครองข้อมูล ระบบสารสนเทศ และทรัพย์สินดิจิทัล ให้มีความลับ ความถูกต้องครบถ้วน และความพร้อมใช้งาน โดยควบคุมการเข้าถึงตามหน้าที่และความจำเป็น บริหารความเสี่ยง สำรองและกู้คืนข้อมูล เตรียมรับมือเหตุการณ์ สร้างความตระหนักรู้ และใช้ Cloud / Generative AI อย่างรับผิดชอบและมั่นคงปลอดภัย ทั้งนี้ให้ยึดประกาศ ระเบียบ และเอกสารควบคุมของมหาวิทยาลัยเป็นหลัก
3 เป้าหมายหลักของการคุ้มครองสารสนเทศ
ทุกระบบและกระบวนการดิจิทัลของคณะควรคำนึงถึงความลับ ความถูกต้องครบถ้วน และความพร้อมใช้งานควบคู่กัน
Confidentiality · ความลับ
ข้อมูลต้องถูกเข้าถึง ใช้งาน เปิดเผย หรือส่งต่อเฉพาะผู้ได้รับอนุญาต และสอดคล้องกับระดับชั้นของข้อมูล
Integrity · ความถูกต้องครบถ้วน
ข้อมูลและระบบต้องได้รับการป้องกันจากการแก้ไข ทำลาย หรือเปลี่ยนแปลงโดยไม่ได้รับอนุญาต และสามารถตรวจสอบกลับได้
Availability · ความพร้อมใช้งาน
ระบบและข้อมูลสำคัญต้องมีแผนสำรอง การกู้คืน และการเตรียมพร้อมเพื่อให้ภารกิจสามารถดำเนินต่อได้เมื่อเกิดเหตุขัดข้อง
กรอบควบคุมความมั่นคงปลอดภัย 4 ด้าน + Generative AI
ใช้เป็นกรอบสื่อสารระดับคณะให้สอดคล้องกับการปรับปรุง ISMS ของมหาวิทยาลัยตาม ISO/IEC 27001:2022 และประเด็นเทคโนโลยีใหม่
Organizational Controls
นโยบาย บทบาท ความรับผิดชอบ การบริหารความเสี่ยง ทรัพย์สินสารสนเทศ ผู้ให้บริการ และการบริหารเหตุการณ์
People Controls
ความรับผิดชอบของผู้ใช้งาน การรักษาความลับ การสร้างความตระหนักรู้ การอบรม และการปฏิบัติตามข้อกำหนด
Physical Controls
พื้นที่ควบคุม อุปกรณ์ ห้องระบบ การนำทรัพย์สินออกนอกพื้นที่ การบำรุงรักษา และการทำลายสื่ออย่างปลอดภัย
Technological Controls
บัญชีผู้ใช้ การยืนยันตัวตน เครือข่าย ระบบปฏิบัติการ แอปพลิเคชัน การตั้งค่า การสำรองข้อมูล และการบันทึกเหตุการณ์
Generative AI
การใช้ AI อย่างรับผิดชอบ การคุ้มครองข้อมูล ตรวจสอบผลลัพธ์และซอร์สโค้ด รวมถึงการรายงานเหตุที่เกี่ยวข้อง
แนวปฏิบัติสำคัญสำหรับผู้ใช้งาน
คลิกแต่ละหัวข้อเพื่อดูสาระสำคัญที่บุคลากร นักศึกษา ผู้ดูแลระบบ และผู้เกี่ยวข้องควรนำไปใช้ในการทำงานประจำวัน
• การให้สิทธิพิเศษหรือสิทธิระดับสูงต้องได้รับอนุมัติและกำหนดระยะเวลาที่เหมาะสม ทบทวนสิทธิอย่างน้อยปีละ 1 ครั้ง และเมื่อมีการลาออก เปลี่ยนตำแหน่ง โอนย้าย หรือสิ้นสุดการปฏิบัติงาน
• ไม่ใช้บัญชีของผู้อื่นและไม่ให้ผู้อื่นใช้บัญชีของตนแทน
หลักสำคัญ: Least Privilege · Need-to-Know · Review Access
• ห้ามเปิดเผย แชร์ หรือบันทึกรหัสผ่านไว้ในตำแหน่งที่ผู้อื่นเข้าถึงได้ง่าย
• เปลี่ยนรหัสผ่านทันทีเมื่อสงสัยว่ารหัสผ่านถูกเปิดเผยหรือล่วงรู้
• ใช้กลไกยืนยันตัวตนเพิ่มเติมในระบบที่มหาวิทยาลัยกำหนดหรือระบบที่มีความเสี่ยงสูง
ห้ามแชร์ Password / OTP / Token / Secret กับบุคคลอื่น
• ไม่ทิ้งเอกสาร สื่อบันทึกข้อมูล หรืออุปกรณ์ที่มีข้อมูลสำคัญไว้ในพื้นที่ที่บุคคลอื่นเข้าถึงได้
• จัดเก็บข้อมูลสำคัญในพื้นที่ที่คณะหรือมหาวิทยาลัยกำหนด และป้องกันการสูญหายของอุปกรณ์พกพา
• การนำทรัพย์สินหรืออุปกรณ์ของมหาวิทยาลัยออกนอกพื้นที่ให้ปฏิบัติตามขั้นตอนการอนุญาตที่กำหนด
ระบบทั่วไปควรมี Session Timeout; ระบบความเสี่ยงสูงควรกำหนดระยะเวลาสั้นกว่า
• จำกัดการเข้าถึงบริการเครือข่ายตามสิทธิและภารกิจของผู้ใช้งาน
• Remote Access ต้องมีการยืนยันตัวตนและมาตรการรักษาความปลอดภัยที่เหมาะสม
• ห้ามเปิดบริการ พอร์ต อุปกรณ์กระจายสัญญาณ หรือช่องทางเชื่อมต่อที่ไม่ได้รับอนุญาต
ระบบหรืออุปกรณ์ที่เชื่อมต่อเครือข่ายต้องได้รับการดูแล อัปเดต และควบคุมตามมาตรฐานที่กำหนด
• เจ้าของข้อมูลและผู้ดูแลระบบต้องควบคุมวิธีจัดเก็บ เข้าถึง ส่งต่อ และทำลายข้อมูลอย่างเหมาะสม
• การส่งข้อมูลสำคัญผ่านเครือข่ายสาธารณะควรใช้การเข้ารหัสหรือช่องทางที่ปลอดภัย
• ก่อนกำจัดหรือส่งต่ออุปกรณ์จัดเก็บข้อมูล ต้องลบหรือทำลายข้อมูลสำคัญอย่างเหมาะสม
คิดก่อนแชร์: ผู้รับมีสิทธิหรือไม่? ช่องทางปลอดภัยหรือไม่? ข้อมูลจำเป็นต้องส่งหรือไม่?
• การเชื่อมต่ออินเทอร์เน็ตของเครื่องงานควรผ่านระบบรักษาความปลอดภัยที่มหาวิทยาลัยจัดสรร
• อุปกรณ์ต้องมีมาตรการป้องกันมัลแวร์และได้รับการปรับปรุงแก้ไขช่องโหว่ตามความเหมาะสม
• งานสารบรรณและเอกสารราชการดิจิทัลควรใช้ระบบและเส้นทางมาตรฐานที่มหาวิทยาลัยกำหนด
ระมัดระวังข้อความ ลิงก์ ไฟล์แนบ และคำขอข้อมูลที่ผิดปกติ ก่อนเปิดหรือดำเนินการ
• กำหนดผู้รับผิดชอบด้านระบบสำรองและแผนกรณีฉุกเฉินอย่างชัดเจน
• ทดสอบความพร้อมของระบบสำรองและแผนฉุกเฉินอย่างน้อยปีละ 1 ครั้งตามแนวนโยบายมหาวิทยาลัย
• ทบทวนความเพียงพอของระบบสำรองและแผนให้สอดคล้องกับระดับความเสี่ยง
Backup ที่ดีต้อง “กู้คืนได้จริง” ไม่ใช่เพียงมีไฟล์สำรอง
• ปฏิบัติตามขั้นตอน Incident Management ของมหาวิทยาลัยและคำแนะนำของผู้ดูแลระบบ
• ผู้เกี่ยวข้องต้องให้ข้อมูลที่จำเป็นเพื่อการวิเคราะห์ แก้ไข และป้องกันการเกิดซ้ำ
• เหตุการณ์ที่เกี่ยวข้องกับ Generative AI ต้องรายงานตามสายบังคับบัญชาและขั้นตอนความมั่นคงปลอดภัย
อย่าปล่อยเหตุผิดปกติไว้โดยไม่แจ้ง เพราะอาจเพิ่มผลกระทบต่อระบบและข้อมูลอื่น
• เลือกบริการและผู้ให้บริการที่มีมาตรการควบคุมเหมาะสมกับลักษณะงานและระดับความเสี่ยง
• พิจารณาหลักฐานการควบคุม การรับรองมาตรฐาน หรือเอกสารที่ยืนยันความมั่นคงปลอดภัยของผู้ให้บริการ
• กำหนดสิทธิผู้ใช้งาน การคุ้มครองข้อมูล การสำรอง และการติดตามเหตุการณ์บนระบบคลาวด์ให้เหมาะสม
Cloud ≠ Automatically Secure · หน่วยงานยังต้องบริหารความเสี่ยงของข้อมูลและการใช้งาน
• ห้ามนำรหัสผ่าน API Key หรือรายละเอียดการตั้งค่าระบบไปใช้ร่วมกับ Generative AI
• ข้อมูลภายใน ข้อมูลลับ ข้อมูลส่วนบุคคล หรือข้อมูลอ่อนไหว ใช้กับ AI ได้เฉพาะตามเครื่องมือและกระบวนการอนุมัติที่หน่วยงานกำหนด
• ซอร์สโค้ดที่สร้างโดย AI ต้องได้รับการตรวจสอบความถูกต้องและช่องโหว่ก่อนนำไปใช้
AI เป็นผู้ช่วย ไม่ใช่ผู้อนุมัติขั้นสุดท้าย — ผู้ใช้งานยังรับผิดชอบต่อข้อมูลและผลลัพธ์ที่นำไปใช้
ใช้ Generative AI อย่างปลอดภัยและรับผิดชอบ
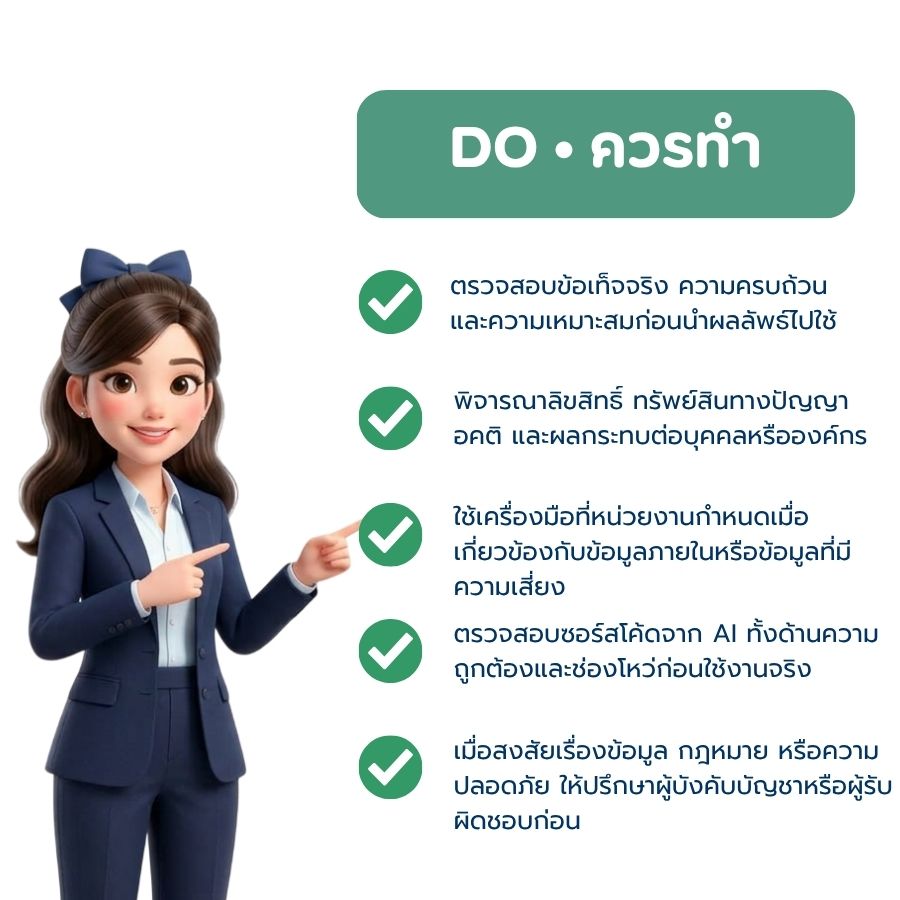
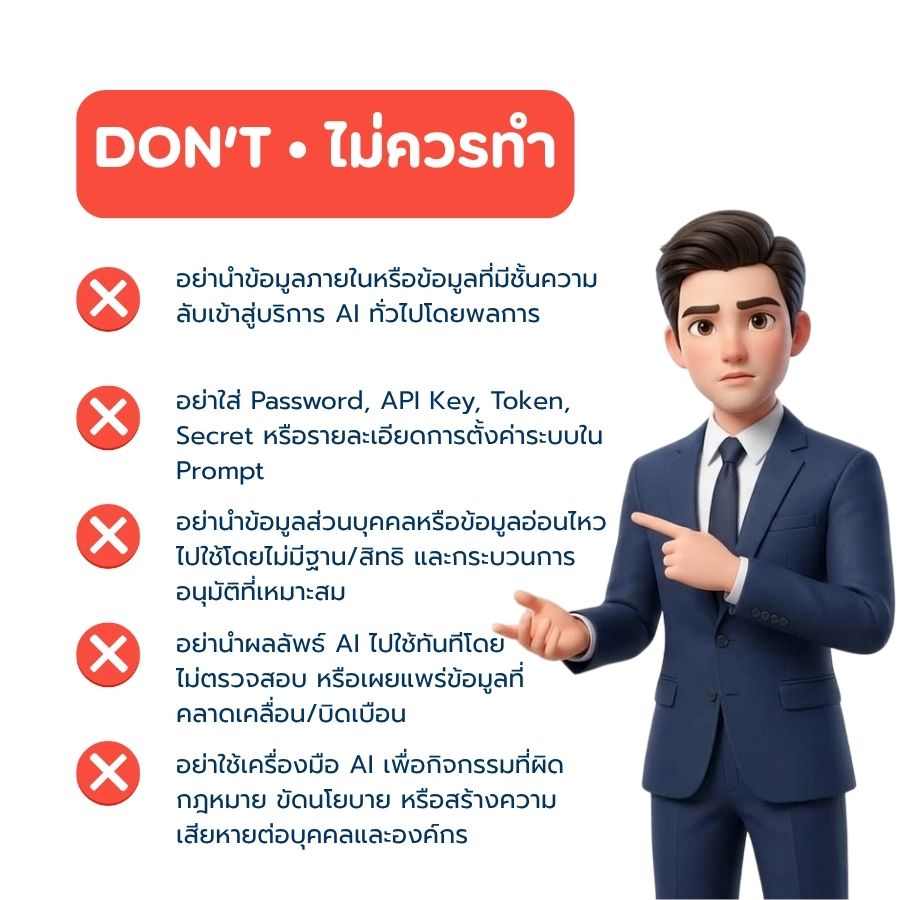
เทคโนโลยี Generative AI ช่วยเพิ่มประสิทธิภาพการทำงาน แต่มีความเสี่ยงด้านความถูกต้อง ความเป็นส่วนตัว ทรัพย์สินทางปัญญา และความมั่นคงปลอดภัย จึงต้องมี Human Review ก่อนนำผลลัพธ์ไปใช้
Faculty AI Security Quick Guide
แนวทางย่อสำหรับการใช้เครื่องมือ AI เพื่อการทำงาน การเรียน การวิจัย และการจัดทำสื่อหรือเอกสารของคณะ
⚠ ข้อมูลที่ต้องระวังเป็นพิเศษ:
ข้อมูลภายใน ข้อมูลที่มีชั้นความลับ ข้อมูลส่วนบุคคล/ข้อมูลอ่อนไหว รวมถึงข้อมูลที่กระทบต่อความมั่นคงปลอดภัยของระบบ หากมีความจำเป็นต้องใช้ร่วมกับ Generative AI ให้ใช้เฉพาะเครื่องมือและกระบวนการอนุมัติที่คณะ/มหาวิทยาลัยกำหนด
พบสิ่งผิดปกติให้แจ้งโดยเร็ว
การรายงานเร็วช่วยลดผลกระทบและทำให้ทีมที่เกี่ยวข้องสามารถตรวจสอบ แก้ไข และป้องกันการเกิดซ้ำได้อย่างมีประสิทธิภาพ
01 Recognize · สังเกต
เช่น Login ผิดปกติ ไฟล์ถูกเปลี่ยน ระบบทำงานผิดปกติ ข้อมูลรั่วไหล หรือข้อความ/ลิงก์น่าสงสัย
02 Limit Impact · ลดความเสี่ยงเพิ่มเติม
หลีกเลี่ยงการดำเนินการที่อาจเพิ่มความเสียหาย และทำตามคำแนะนำของผู้ดูแลระบบหรือขั้นตอนที่กำหนด
03 Report · แจ้งผู้รับผิดชอบ
แจ้งผู้ประสานงาน IT ของคณะ / ผู้บังคับบัญชา / หน่วยงานเทคโนโลยีสารสนเทศของมหาวิทยาลัย ตามประเภทของเหตุ
04 Follow Procedure · ปฏิบัติตามขั้นตอน
ให้ข้อมูลที่จำเป็นและดำเนินการตาม Incident Management Procedure ของมหาวิทยาลัยจนเหตุได้รับการแก้ไขและปิดประเด็น
ความปลอดภัยต้องมีการทบทวนและทดสอบอย่างต่อเนื่อง
นโยบายมหาวิทยาลัยกำหนดกิจกรรมเชิงระบบหลายรายการในรอบปี เพื่อให้ความมั่นคงปลอดภัยเป็นกระบวนการต่อเนื่อง ไม่ใช่การแก้ไขเฉพาะเมื่อเกิดเหตุ
Access Review
ทบทวนสิทธิการเข้าถึงและบัญชีผู้ใช้ รวมถึงปรับสิทธิเมื่อบทบาทหรือตำแหน่งเปลี่ยนแปลง
อย่างน้อยปีละ 1 ครั้ง
Backup & Emergency Test
ทดสอบระบบสำรองและแผนเตรียมพร้อมกรณีฉุกเฉิน พร้อมทบทวนให้สอดคล้องกับความเสี่ยง
อย่างน้อยปีละ 1 ครั้ง
Risk Assessment
ประเมินความเสี่ยงของทรัพย์สิน ข้อมูล ระบบ และกระบวนการ พร้อมกำหนดมาตรการลดความเสี่ยง
ประจำปี/ตามอบรม
Awareness & Training
สร้างความรู้ความเข้าใจ อบรม และสื่อสารแนวปฏิบัติเมื่อระบบหรือภัยคุกคามมีการเปลี่ยนแปลง
ต่อเนื่องเอกสารแม่บทและแนวทางที่ใช้ประกอบการจัดทำหน้าเว็บไซต์
แสดงรายการเอกสารอ้างอิงเพื่อให้เห็นความเชื่อมโยงระหว่างนโยบายระดับมหาวิทยาลัย ระบบ ISMS และแนวทางความมั่นคงปลอดภัยระดับประเทศ
- แนวนโยบายและแนวปฏิบัติในการรักษาความมั่นคงปลอดภัยด้านเทคโนโลยีสารสนเทศ
- มาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ พ.ศ. 2567
- แนวปฏิบัติการใช้งานระบบสารบรรณอิเล็กทรอนิกส์
- ทะเบียนเอกสารระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ
- Thailand’s National Cloud Security Framework
- นโยบายและแนวปฏิบัติด้านความปลอดภัยเครือข่ายและระบบสารสนเทศ
- การทบทวนเอกสาร ISMS ให้สอดคล้อง ISO/IEC 27001:2022
- AI Security Guidelines และ Acceptable Use Policy: Generative AI
- Faculty-level Communication & Implementation
ข้อสำคัญ:
หากข้อความในหน้าเว็บไซต์นี้แตกต่างจากประกาศ ระเบียบ คำสั่ง หรือเอกสารควบคุมฉบับล่าสุดของมหาวิทยาลัย ให้ยึดเอกสารทางการของมหาวิทยาลัยเป็นหลัก และควรทบทวนหน้าเว็บไซต์เมื่อมหาวิทยาลัยมีการแก้ไขนโยบายหรือมาตรฐานที่เกี่ยวข้อง
ใช้ระบบอย่างมีสติ ปกป้องข้อมูล และรายงานเมื่อพบความผิดปกติ
ก่อนเข้าถึง แชร์ ดาวน์โหลด ติดตั้ง เชื่อมต่อ หรือส่งข้อมูลเข้าสู่บริการ Cloud / AI ให้พิจารณาสิทธิ ความจำเป็น ระดับความลับ และความเสี่ยงทุกครั้ง